Descobrir que um endereço de e-mail apareceu em um vazamento assusta, mas isso não significa automaticamente que alguém entrou na sua conta. O resultado indica que dados associados àquele endereço foram expostos em algum incidente conhecido. A partir daí, o mais útil é identificar o serviço afetado e proteger as contas certas, sem clicar em alertas recebidos por mensagem.
Como descobrir se seu e-mail vazou
Uma forma simples de fazer a consulta é usar o Have I Been Pwned, serviço criado pelo especialista em segurança Troy Hunt. Ele reúne endereços encontrados em vazamentos divulgados e permite consultar um e-mail sem informar a senha. Digite o endereço oficial diretamente no navegador: haveibeenpwned.com.
- Confira se o domínio exibido na barra do navegador é exatamente haveibeenpwned.com.
- Digite apenas o endereço de e-mail que deseja consultar.
- Acione a busca e leia o resultado apresentado.
- Se houver ocorrências, desça a página para ver quais serviços e tipos de dados aparecem em cada incidente.
Não digite sua senha nessa consulta. O endereço de e-mail serve como identificador para procurar registros conhecidos. Se uma página parecida pedir senha, código de autenticação ou pagamento para mostrar o resultado, feche-a: pode ser uma cópia maliciosa.

O que o resultado realmente quer dizer
Um vazamento de dados acontece quando informações mantidas por uma empresa, aplicativo ou site ficam acessíveis a pessoas que não deveriam vê-las. Dependendo do incidente, podem aparecer e-mail, nome, telefone, endereço, senha protegida por hash ou até senha exposta em texto. O próprio relatório do serviço informa os tipos de dado associados ao caso.
Encontrar seu e-mail na lista não prova que sua caixa de entrada foi invadida. Muitas vezes, o endereço vazou em uma loja, fórum ou aplicativo no qual você se cadastrou anos atrás. O risco aumenta quando a senha daquele serviço ainda é usada ou foi repetida em outras contas. Criminosos podem experimentar combinações vazadas em serviços diferentes, técnica conhecida como reutilização de credenciais.
Também é possível não encontrar nada e ainda assim existir algum problema. Nenhum serviço conhece todos os incidentes, e alguns vazamentos demoram a ser descobertos. Portanto, um resultado sem ocorrências é uma boa notícia, mas não substitui senhas exclusivas, autenticação em duas etapas e atenção a atividades estranhas.
O que fazer se o e-mail apareceu em um vazamento
1. Leia qual serviço foi afetado
Antes de sair trocando tudo, identifique o nome do site e a data aproximada do incidente. Veja também quais dados foram expostos. Se o relatório indicar somente e-mail e nome, o cuidado principal é com mensagens de phishing mais convincentes. Se mencionar senha, a troca de credenciais ganha prioridade.
2. Troque a senha da conta afetada
Entre no serviço pelo aplicativo ou endereço que você já conhece, sem usar links enviados por e-mail. Crie uma senha longa e exclusiva. Não faça apenas uma pequena variação da antiga, como trocar o ano ou acrescentar um símbolo, pois padrões previsíveis facilitam novas tentativas.
Se você repetiu a mesma senha em outros lugares, troque-a em todos eles. Comece pelo e-mail principal, banco, redes sociais, armazenamento em nuvem e contas que permitem recuperar outras senhas. A orientação da FTC é agir rapidamente quando uma senha pode ter sido exposta e substituir também credenciais semelhantes usadas em outras contas.

3. Use um gerenciador de senhas
Um gerenciador cria e guarda senhas diferentes para cada serviço. Assim, você não precisa memorizar dezenas de combinações e um vazamento não abre automaticamente as demais contas. O Gerenciador de Senhas do Google, por exemplo, oferece uma verificação de senhas salvas que aponta credenciais expostas, fracas ou reutilizadas. Outros gerenciadores confiáveis oferecem recursos parecidos.
Proteja o próprio gerenciador com uma senha mestra forte e com autenticação em duas etapas quando disponível. Não salve a senha mestra em um arquivo aberto, numa conversa ou em uma foto da tela.
4. Ative a autenticação em duas etapas
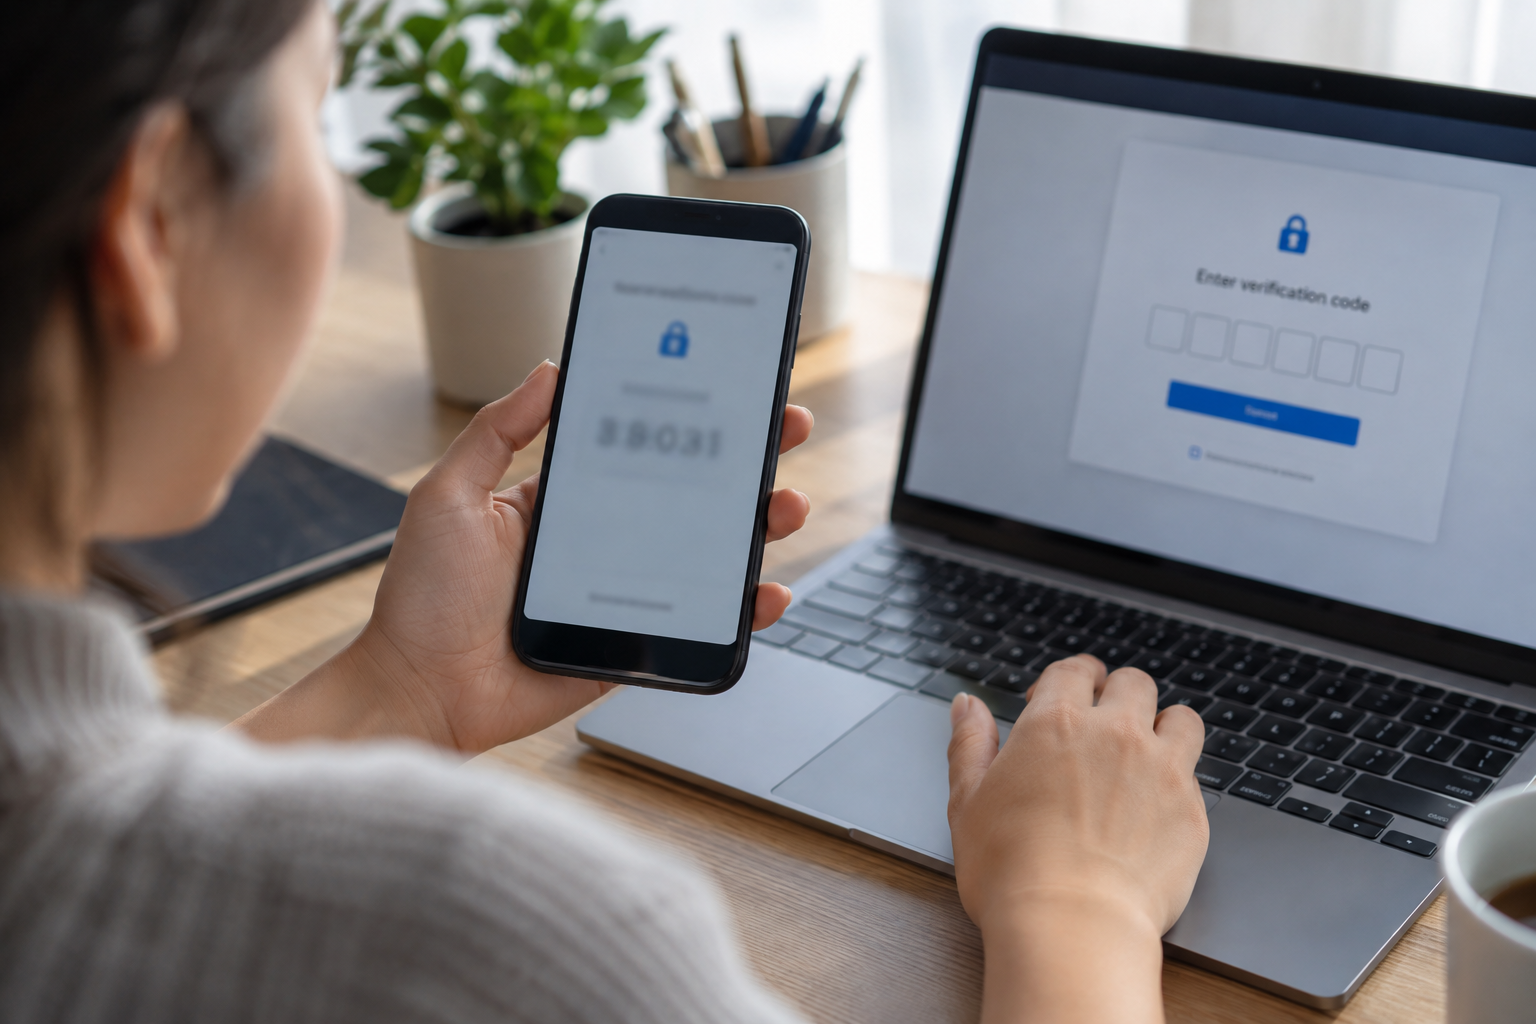
A autenticação em duas etapas, também chamada de 2FA, pede uma segunda prova além da senha. Pode ser um código gerado por aplicativo, uma chave de segurança, uma confirmação no dispositivo ou outro método oferecido pelo serviço. Mesmo que alguém descubra a senha, ainda terá outra barreira pela frente.
Dê prioridade ao e-mail principal, porque ele costuma receber links de recuperação das outras contas. Guarde os códigos de recuperação em local seguro e separado do celular. Se o serviço permitir encerrar sessões abertas, revise os dispositivos conectados e remova os que não reconhecer.
5. Observe sinais de uso indevido
Confira mensagens enviadas, regras de encaminhamento no e-mail, alterações no telefone de recuperação, compras, novos contatos e avisos de login. Se houver atividade que não foi sua, use o procedimento oficial de recuperação da plataforma, encerre sessões desconhecidas e revise os dados de recuperação.
Desconfie de mensagens que usam o vazamento para pressionar você. Um golpista pode citar seu nome, telefone ou uma senha antiga para parecer convincente. Isso não comprova que ele controla seu aparelho. Não pague, não responda e não abra anexos. Acesse diretamente a conta mencionada para verificar se existe algum aviso verdadeiro.
É seguro usar o Have I Been Pwned?
O serviço é amplamente usado para consultar incidentes conhecidos e a busca pública pede apenas o e-mail. Ainda assim, segurança também depende de usar o endereço correto. Evite links patrocinados ou recebidos por mensagem e abra o domínio oficial manualmente. O Have I Been Pwned não precisa da sua senha para procurar seu endereço nos registros.
Há uma área separada chamada Pwned Passwords, feita para verificar se uma senha apareceu em conjuntos conhecidos. Para uma pessoa comum, o caminho mais simples é usar a verificação de segurança do gerenciador de senhas já instalado e confiável, sem copiar uma senha ativa para páginas desconhecidas.
Outras formas de acompanhar vazamentos
O Mozilla Monitor também permite pesquisar um e-mail e oferece acompanhamento de exposições. Já a verificação do Gerenciador de Senhas do Google analisa as credenciais guardadas na conta. Essas ferramentas se complementam: uma procura o endereço em incidentes conhecidos; outra ajuda a revisar senhas que você salvou.
Alertas automáticos são úteis, mas não devem ser a única defesa. Mantenha telefone e e-mail de recuperação atualizados, revise acessos periodicamente e use senhas exclusivas. Assim, um incidente em um serviço antigo tem menos chance de se espalhar para sua vida digital inteira.
Vídeo relacionado
Perguntas frequentes
Se meu e-mail vazou, preciso trocar o endereço?
Normalmente, não. O endereço pode continuar sendo usado, desde que a conta esteja protegida com senha exclusiva, autenticação em duas etapas e dados de recuperação corretos. Criar outro e-mail pode ser útil quando o endereço antigo recebe muito spam, mas não apaga os dados que já apareceram em incidentes anteriores.
O resultado mostra minha senha?
A consulta por e-mail mostra os incidentes e as categorias de dados expostos, não a sua senha atual. Se um relatório informar que senhas estavam entre os dados comprometidos, troque a credencial daquele serviço e de qualquer outro lugar onde ela foi repetida.
Uma tela sem ocorrências garante que estou seguro?
Não é uma garantia absoluta. O resultado considera vazamentos conhecidos e incorporados à base do serviço. Continue usando senhas exclusivas e 2FA, e investigue avisos de login ou mudanças de conta mesmo que a pesquisa não encontre seu e-mail.
Recebi um e-mail dizendo que meus dados vazaram. Devo clicar?
Não use o link da mensagem como primeira opção. Abra o site ou aplicativo oficial por conta própria e consulte a área de segurança. Mensagens falsas exploram a urgência para roubar senha e código de autenticação.
O que devo proteger primeiro?
Comece pelo e-mail principal e pelas contas financeiras, pois eles podem dar acesso a informações sensíveis ou servir para recuperar outros serviços. Depois, revise redes sociais, lojas, nuvem e contas que reutilizavam a mesma senha.
Conclusão
Para descobrir se o e-mail vazou, consulte o domínio oficial do Have I Been Pwned, entenda qual serviço foi afetado e aja conforme os dados expostos. Trocar senhas reutilizadas, ativar a verificação em duas etapas e revisar sessões abertas reduz o risco sem pânico nem atalhos perigosos.
Este conteúdo não contém links de afiliados.
Fontes consultadas: Have I Been Pwned, Ajuda da Conta Google e Federal Trade Commission.
Trabalhei anos em assistência técnica de celular e vi de perto o quanto as pessoas se sentiam perdidas com problemas que têm solução em minutos. Criei o Dicionário Tech pra ser aquele amigo que entende de tecnologia e explica sem enrolação. Cada artigo que publico aqui foi testado na prática, com o problema real na frente.
Deixe um comentário